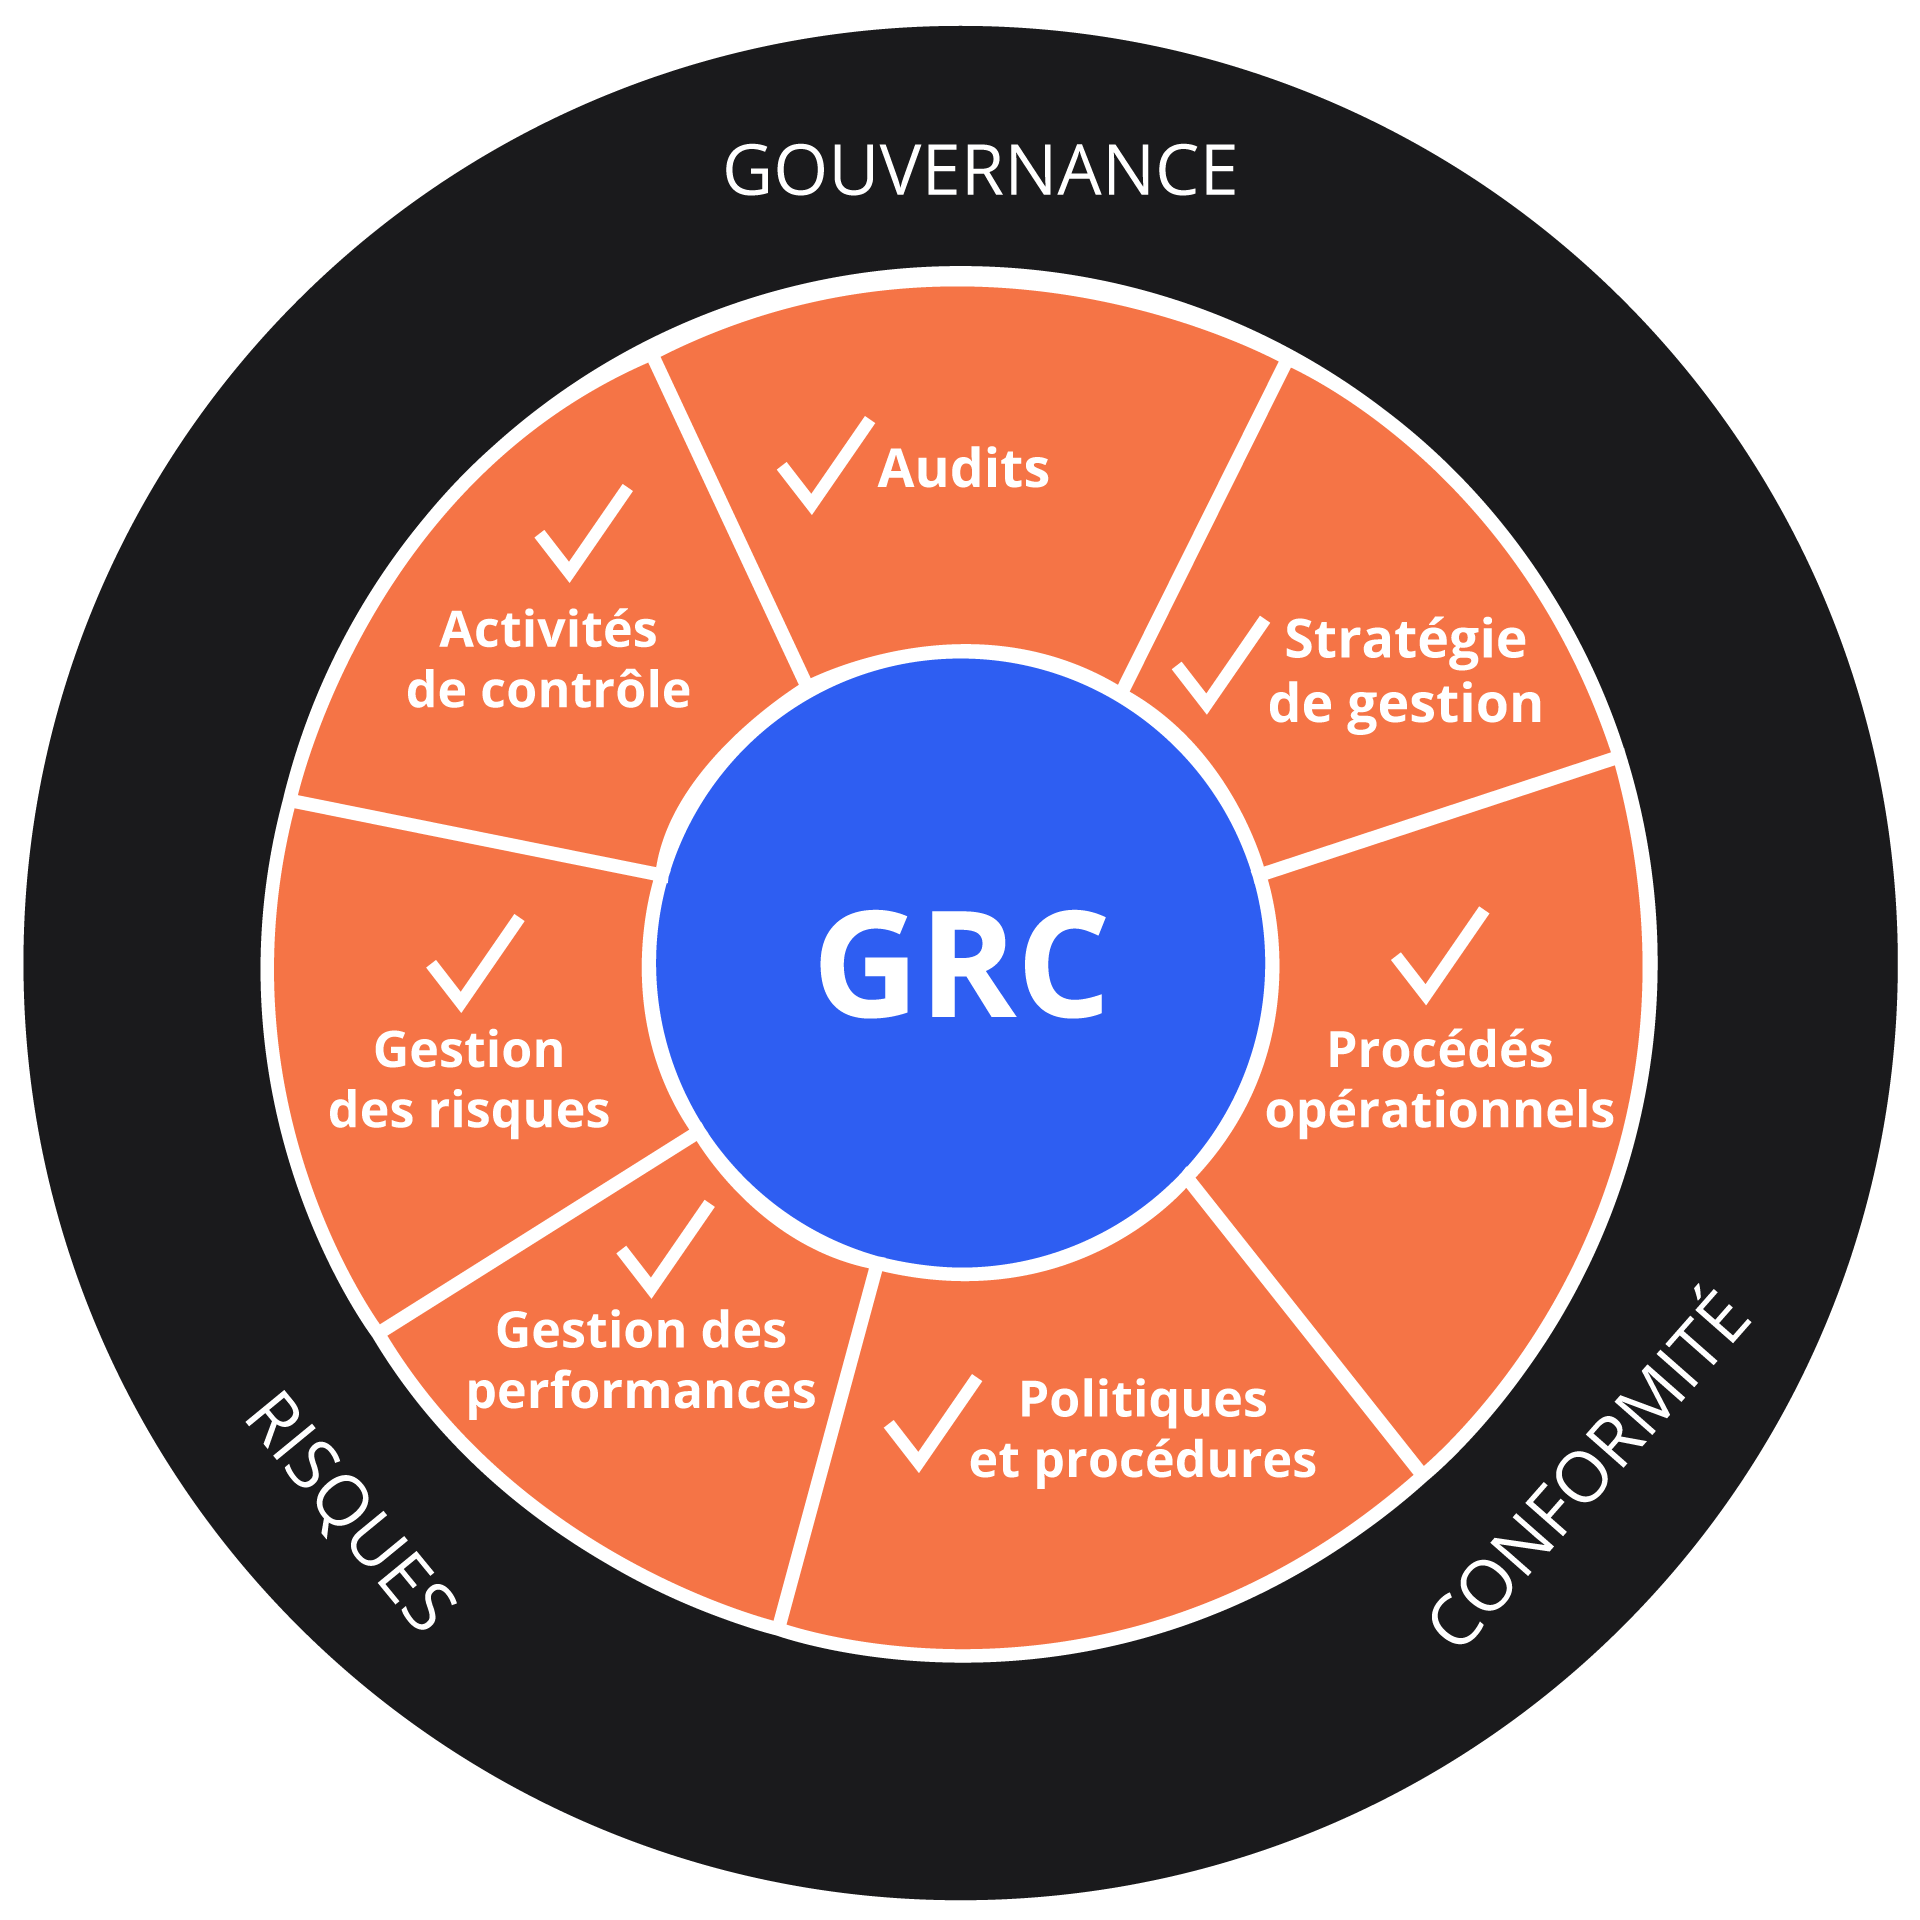
La cybersécurité est devenue l'un des enjeux les plus critiques pour les entreprises et les organisations du monde entier. Les attaques sont de plus en plus sophistiquées, ce qui nécessite une approche proactive et globale pour protéger les processus, les données, les actifs supports et la réputation des entreprises. C'est là qu'intervient la GRC en cybersécurité, une discipline qui vise à garantir une gestion efficace de la gouvernance, des risques et de la conformité dans le domaine de la sécurité des systèmes d'informations.
La GRC, ou Gouvernance, Risque et Conformité, représente une approche méthodique pour harmoniser les activités liées au système d'information avec les objectifs globaux d'une entreprise, tout en gérant efficacement les risques et en se conformant aux contrats, règlementations et lois spécifiques à son secteur et aux exigences gouvernementales. Elle englobe des outils et des processus qui permettent d'intégrer les pratiques de gouvernance et de gestion des risques de sécurité au sein d'une organisation, en alignant ces pratiques sur sa capacité à innover et à adopter de nouvelles technologies. Les entreprises font usage de la GRC afin d'atteindre leurs objectifs organisationnels de manière stable, de minimiser les risques et de répondre aux impératifs de conformité.
La gouvernance en cybersécurité repose sur l'établissement de politiques, de processus et de structures organisationnelles qui définissent la manière dont une organisation aborde la sécurité de l'information. Elle définit les responsabilités des principales parties prenantes, telles que le conseil d'administration et la direction générale. Par exemple, une bonne gouvernance d'entreprise aide votre équipe à inclure la politique de responsabilité sociale de l'entreprise dans ses plans. Ses objectifs incluent :